ISOArx rilascia la versione 7.5
L'evoluzione del Software GRC tra NIS 2, ISO 27001 e GDPR
La gestione della Governance, Risk e Compliance (GRC) ha vissuto una trasformazione radicale negli ultimi anni. Troppe organizzazioni sono rimaste intrappolate nel caos dei fogli elettronici duplicati, scambiati via e-mail, con versioni disallineate e una tracciabilità pressoché nulla durante gli audit.
Con il rilascio della versione 7.5 di ISOArx, celebriamo non soltanto un aggiornamento software, ma il traguardo di un percorso di sviluppo ingegneristico costante, pensato per trasformare la compliance da un adempimento burocratico a uno strumento di governance strategica.
Indice degli argomenti
L'evoluzione straordinaria del Software GRC per la Sicurezza Informatica e la NIS 2
1. Dalla Scintilla al Gigante GRC: La Storia di un Percorso Incrementale
1.1 La Timeline delle Migliorie Chiave fino alla v7.5
2. L'Architettura Modulare di ISO Arx 7.5: Le App della Suite
2.1 CRAs (Cyber Risk Assessment): Il Motore Algoritmico
2.2 DMS (Document Management System): L'Archivio Intelligente del SGSI
2.3 Asset Management (Hardware & Software)
2.4 Supply Chain Management: Pronto per la NIS 2
2.5 App GDPR & DPIA: Privacy Nativa e Multi-Organizzazione
2.6 Training & Awareness: Il Fattore Umano
2.7 Area Amministrazione, Log e Security Audit Trail
2.8 La Dashboard Direzionale: La Svolta per il Board
3. Domande Frequenti su ISO Arx 7.5
3.1 Qual è la novità principale di ISO Arx versione 7.5?
3.2 Come aiuta ISO Arx nell'adeguamento alla Direttiva NIS 2?
3.3 È possibile provare la versione 7.5 di ISO Arx?
1. Dalla scintilla al Gigante GRC:
la storia di un percorso incrementale
Tutto è iniziato con una necessità concreta: eliminare la gestione manuale dell'analisi dei rischi con il primo modulo CRAs (Cyber Risk Assessment). Da quella prima intuizione, la piattaforma è evoluta release dopo release, integrando feedback dal campo, requisiti normativi emergenti (come la Direttiva NIS 2) e severi test di sicurezza.
1.1 La Timeline delle Migliorie Chiave fino alla v7.5
L'immagine del nostro changelog sintetizza l'enorme lavoro di affinamento continuo che ha portato a questa release:
-
Architettura e Deploy: Automazione dei processi di aggiornamento tramite script dedicati (
./deploy_update.sh), personalizzazione delle schermate di benvenuto e sistemi di backup automatici impostati ogni 24 ore. -
Sicurezza Hardening e Audit Trail: Sottoposizione della piattaforma ad analisi di sicurezza avanzate (OWASP ZAP Hardening), tracciamento capillare dei log di accesso, tentativi di login falliti e registro dettagliato delle modifiche utente in piattaforma.
-
Mappatura ISO 27002: Introduzione di filtri avanzati per hashtag ISO 27002 e ottimizzazione visiva dei controlli di sicurezza.
-
Interconnessione Asset & Supply Chain: Collegamento nativo tra i moduli Asset, Supply Chain e CRAs con un cruscotto intelligente focalizzato sui controlli di fornitori e asset critici.
-
Riservatezza Documentale: Affinamento dei permessi di accesso, correzione della visualizzazione riservata per gli utenti semplici, gestione dei file PDF protetti e creazione del Manuale Operativo per l'Auditor.
-
Ecosistema GDPR Integrato: V6.0 con il rilascio dell'App GDPR, generazione di lettere di incarico direttamente dai CRAs e integrazione dei dati GDPR nella scheda Responsabile.
-
Continuous Awareness: Implementazione del modulo di formazione con integrazione di notizie e feed RSS esterni direttamente da AgID e CSIRT Italia.
-
Internal Audit & Dashboard: Modulo specifico per la gestione dell'Analisi dei Rischi dedicata all'Audit Interno e potenziamento radicale della Dashboard Direzionale.
2. L'Architettura Modulare di ISOArx 7.5:
le App della Suite
Oggi ISOArx 7.5 si presenta come un ecosistema completo in cui ogni applicazione risponde a specifici controlli delle norme ISO/IEC 27001:2022, ISO 27002, ISO 27017, ISO 27018, ISO 27701, ISO 22301, GDPR (UE 2016/679) e NIS 2. ISOArx consente di aggiungere tutti gli altri Framework normativi necessari alla Compliance aziendale, dalla ISO 9001 alla ISO 42001, è sufficiente aggiungere il framework e i controlli da mappare.

2.1. CRAs (Cyber Risk Assessment):
il motore algoritmico
L'app da cui tutto ha avuto origine. Addio a centinaia di tab Excel: CRAs automatizza la valutazione del rischio con matrici d'impatto e probabilità dinamiche. Nella v7.5, CRAs gestisce anche l'Analisi dei Rischi specifica per l'Audit Interno e si collega in tempo reale agli asset e alla privacy.
- Controlli soddisfatti: ISO 27001 Clausola 6.1 (Azioni per affrontare rischi e opportunità) e Controllo A.5.35.
2.2. DMS (Document Management System):
l'archivio intelligente del SGSI
Un modulo che fa risparmiare centinaia di ore di lavoro grazie ai template pre-configurati per tutta la documentazione del Sistema di Gestione della Sicurezza delle Informazioni (SGSI). Gestisce sia documenti interni che esterni, garantisce lo storico di tutte le versioni ed è dotato del registro di avvenuta lettura da parte dei dipendenti, con visualizzazione controllata dei file PDF riservati.
- Controlli soddisfatti: ISO 27001 Clausola 7.5 (Informazioni documentate), Controllo A.5.37 (Documentazione delle procedure).
2.3. Asset Management (Hardware & Software)
Consente l'inventario completo e la classificazione degli asset aziendali (server, endpoint, licenze software, cloud). Ogni asset è associato al rispettivo proprietario (Asset Owner) e al livello di criticità RID (Riservatezza, Integrità, Disponibilità).
- Controlli soddisfatti: ISO 27001 Controllo A.5.9 (Inventario degli asset) e A.5.10 (Uso ammissibile degli asset).
2.4. Supply Chain Management:
pronto per la NIS 2
La gestione dei fornitori è il cuore della Direttiva NIS 2 (Art. 21). Questo modulo censisce le terze parti, invia assessment di sicurezza e calcola il rischio di filiera, collegandosi al cruscotto intelligente di verifica dei controlli.
- Controlli soddisfatti: ISO 27001 Controllo A.5.19 (Sicurezza nelle relazioni con i fornitori) e requisiti Supply Chain NIS 2.
2.5. GDPR & DPIA:
privacy nativa e multi-organizzazione
Un'app verticale per adempiere al Regolamento Europeo sulla Privacy. Gestisce l'anagrafica dei soggetti, la generazione automatica delle nomine ai sensi dell'Art. 28, le autorizzazioni al trattamento e il relativo registro. Comprende un modulo dedicato all'esecuzione delle DPIA (Data Protection Impact Assessment) con supporto multi-organizzazione e multi-processo.
2.6. Training & Awareness:
il fattore umano
La sicurezza parte dalle persone. Il modulo offre corsi online ed esercizi personalizzabili, affiancati da una sezione di aggiornamento continuo che aggrega automaticamente gli articoli e gli avvisi di sicurezza pubblicati dall'AgID (Agenzia per l'Italia Digitale) e dal CSIRT Italia.
- Controlli soddisfatti: ISO 27001 Controllo A.6.3 (Consapevolezza e formazione in materia di sicurezza delle informazioni).
2.7. Area Amministrazione, Log
e Security Audit Trail
Pensata per garantire l'inviolabilità del dato. Registra in maniera inalterabile ogni accesso, tentativo fallito e modifica apportata dagli utenti. A seguito delle analisi di security hardening con OWASP ZAP, questa sezione garantisce la massima riservatezza e fornisce all'Auditor un Manuale Operativo completo per condurre la verifica senza intoppi.
- Controlli soddisfatti: ISO 27001 Controllo A.8.15 (Registrazione degli eventi / Log management).
2.8. La Dashboard Direzionale:
la svolta per il Board
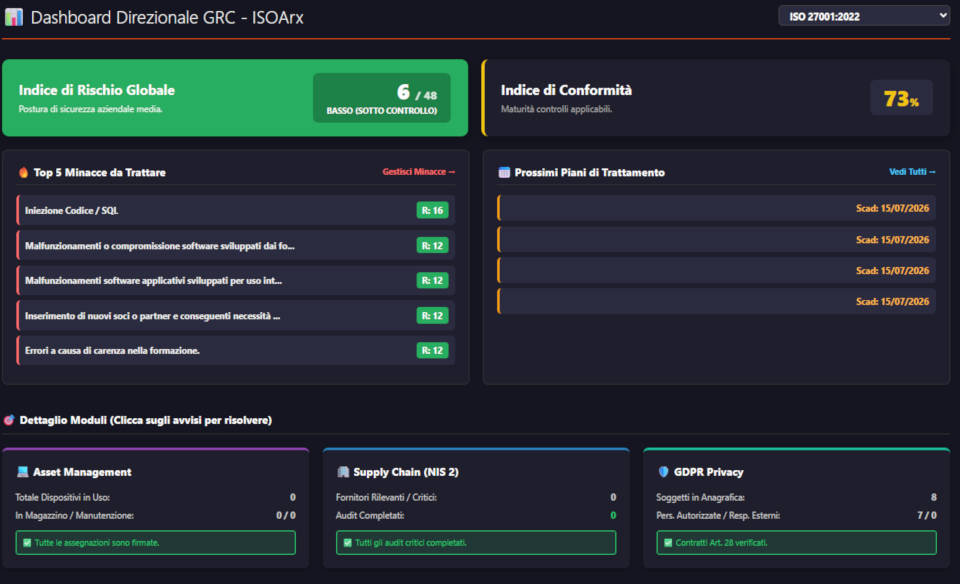
È il fiore all'occhiello della versione 7.5. La Dashboard Direzionale traduce migliaia di dati tecnici, log e controlli in KPI chiari, grafici intuitivi e indici di rischio percentuali. Permette al Management, al CEO e al CISO di comprendere con un solo sguardo il livello globale di conformità e la postura di sicurezza dell'azienda.
3. Domande Frequenti su ISO Arx 7.5
ISOArx a differenza dei software statici in cui l'utente si limita ad archiviare fogli di testo, è un ecosistema relazionale vivo. I moduli interni comunicano tra loro per segnalare proattivamente le anomalie ai rispettivi responsabili:
3.1 Qual è la novità principale di ISOArx versione 7.5?
La versione 7.5 introduce una completa integrazione tra il modulo di Analisi dei Rischi (CRAs), le schede GDPR e il modulo Supply Chain, affiancata dal rafforzamento della sicurezza tramite analisi OWASP ZAP, backup automatici ogni 24 ore e una Dashboard Direzionale riprogettata per il C-Level.
3.2 Come aiuta ISOArx nell'adeguamento alla Direttiva NIS 2?
ISOArx 7.5 risponde ai requisiti della NIS 2 automatizzando l'analisi dei rischi informatici, la gestione della sicurezza della catena di fornitura (Supply Chain) e fornendo strumenti di Continuous Awareness collegati direttamente alle fonti ufficiali del CSIRT Italia e AgID.
3.3 È possibile provare la versione 7.5 di ISOArx?
Sì, è possibile richiedere una demo guidata per scoprire come ISOArx 7.5 può sostituire i fogli Excel nella tua organizzazione e velocizzare l'implementazione del SGSI e la preparazione agli audit ISO 27001 e NIS 2.
La tua serenità operativa è il nostro standard architetturale.
Contattaci per una demo e discutere della miglior soluzione per la tua organizzazione.